Nenhum dos três maiores vazamentos de serviços de companhia com IA envolveu um ataque engenhoso. Em cada caso, os dados estavam ao alcance de qualquer um que soubesse onde olhar, ou foram tirados de um site construído com pouca segurança. Esse é o padrão que vale a pena entender.
Três vazamentos, três tipos de dano
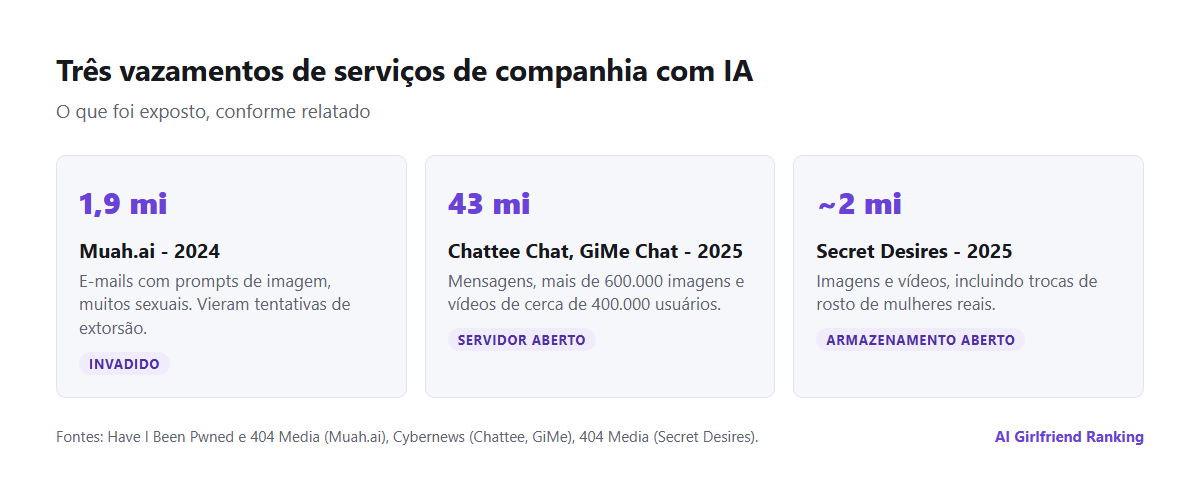
O que foi exposto em cada caso, conforme relatado.
Muah.ai, 2024. Um hacker tirou dados do site de “namorada IA” e os repassou a jornalistas. Eram cerca de 1,9 milhão de endereços de e-mail ao lado dos prompts que os usuários escreveram para gerar imagens, muitos sexuais e alguns descrevendo abuso infantil. Vários endereços estavam ligados a identidades reais. O pesquisador de segurança Troy Hunt incluiu o vazamento no Have I Been Pwned como sensível, e vieram tentativas de extorsão contra pessoas que estavam nos dados.
Chattee Chat e GiMe Chat, 2025. Pesquisadores da Cybernews encontraram um servidor da desenvolvedora de Hong Kong desses dois apps aberto, sem senha. Ele guardava mais de 43 milhões de mensagens e mais de 600.000 imagens e vídeos de cerca de 400.000 usuários, a maioria nos EUA. Não havia nomes nem e-mails, mas havia endereços IP e identificadores de aparelho, além de registros de compras mostrando que alguns usuários gastaram milhares de dólares. O servidor só foi fechado depois de aparecer em mecanismos de busca públicos de dispositivos expostos.
Secret Desires, 2025. Jornalistas do 404 Media encontraram o armazenamento em nuvem da plataforma acessível ao público. Ele guardava quase dois milhões de imagens e vídeos, incluindo um grande conjunto feito com um recurso de troca de rosto que colocava fotos de mulheres reais, tiradas de redes sociais, de formaturas e até de um anuário, em conteúdo explícito. O armazenamento foi trancado cerca de uma hora depois de a empresa ser contatada. O Secret Desires é um dos apps que analisamos, e o vazamento interessa a quem usou os recursos de imagem dele.
Por que os apps de companhia são alvos atraentes
- O conteúdo é singularmente comprometedor. Conversas sexuais, fantasias e imagens geradas são material ideal para extorsão.
- Muitos operadores são pequenos. Apps de crescimento rápido, feitos por equipes minúsculas, às vezes com componentes de código aberto “remendados com fita”, costumam pular o básico de segurança.
- Tudo fica guardado. O serviço precisa do seu histórico para lembrar de você, então anos de texto se acumulam. Veja o que seu app de namorada IA sabe sobre você.
- As imagens ficam em armazenamento na nuvem. Buckets de armazenamento mal configurados estão entre as causas mais comuns de vazamento em toda a internet. Os detalhes de como as imagens das companhias são guardadas estão em onde suas imagens realmente ficam.
Se você acha que foi afetado
| Passo | O que fazer |
|---|---|
| 1. Verifique | Pesquise seu e-mail em haveibeenpwned.com; vazamentos sensíveis exigem que você confirme o endereço |
| 2. Tranque | Troque a senha do serviço e de todo lugar onde você a reutilizou; ative a autenticação em dois fatores |
| 3. Separe | Mude a conta para um e-mail que não esteja ligado ao seu nome nem ao seu trabalho |
| 4. Espere contato | Fique atento a e-mails de extorsão e de phishing que citam o vazamento: são comuns depois |
| 5. Não pague | Guarde as mensagens, denuncie à polícia e à plataforma; pagar raramente encerra as exigências |
| 6. Imagens | Se houver imagens íntimas, o StopNCII.org pode ajudar a bloqueá-las nas plataformas participantes |
| 7. Pergunte | Peça à empresa os dados que ela tinha e solicite a exclusão. Veja como solicitar seus dados |
haveibeenpwned.com: uso gratuito; vazamentos sensíveis exigem confirmar seu endereço.
Onde denunciar no Brasil. Para extorsão e vazamento de imagens, guarde as provas e registre um boletim de ocorrência pela delegacia online da Polícia Civil do seu estado. A SaferNet Brasil recebe denúncias de crimes cibernéticos em denuncie.org.br: você cola o link da página ou do perfil, e a denúncia pode ser anônima. O Helpline da SaferNet oferece orientação gratuita, anônima e confidencial por chat ou e-mail sobre vazamento de nudes e sextorsão, mas não registra denúncias.
Reduzir o dano antes de qualquer vazamento
- Use um e-mail separado que não contenha seu nome. É o passo mais eficaz, porque rompe o vínculo entre os dados e você.
- Nunca ponha seu rosto nem detalhes que o identifiquem em imagens geradas ou envios.
- Mantenha nomes de pessoas reais fora das conversas, sobretudo parceiros, colegas e qualquer pessoa em cenas explícitas.
- Apague o que você não precisa mais. Alguns apps deixam excluir conversas ou imagens avulsas; dados antigos não vazam se já não existem. Excluir uma conta de companhia com IA explica o que de fato é removido.
- Prefira apps que respondem sobre segurança. Na análise de 2024 da Mozilla, 73% dos fabricantes de chatbots românticos não disseram nada sobre como tratam vulnerabilidades de segurança. Uma empresa que publica um contato de segurança ao menos espera ser avisada dos problemas.
O que a lei exige das empresas
Na UE e no Reino Unido, a empresa deve comunicar ao regulador um vazamento grave de dados pessoais em até 72 horas e avisar os usuários afetados quando o risco para eles é alto. No Brasil, a LGPD (Lei 13.709/2018) também traz deveres às empresas, e a ANPD é a autoridade que fiscaliza. Se a empresa não responder a um pedido seu, você pode registrar uma Petição de Titular na ANPD. Na prática, pequenos operadores estrangeiros muitas vezes ignoram esses deveres, e por isso conferir você mesmo o Have I Been Pwned vale mais do que esperar um e-mail.
A conclusão incômoda de 2024 e 2025 é que os dados íntimos em apps de companhia são tão seguros quanto o engenheiro menos cuidadoso da empresa. Você não pode auditar isso, mas pode garantir que um vazamento não leve de volta ao seu nome.